Rola modułu dTPM i pakietu ThinkShield w architekturze laptopów ThinkPad
Laptopy biznesowe z rodziny ThinkPad wyróżniają się zaawansowaną architekturą bezpieczeństwa, której trzon stanowi pakiet ThinkShield oraz dedykowany moduł kryptograficzny dTPM (Discrete Trusted Platform Module — fizyczny, niezależny układ scalony wlutowany na płycie głównej, odpowiedzialny za generowanie, przechowywanie i ochronę kluczy szyfrujących). W przeciwieństwie do rozwiązań programowych lub modułów fTPM (Firmware TPM — moduł zintegrowany bezpośrednio w mikrokodzie procesora głównego), dedykowany chip sprzętowy dTPM komunikuje się z procesorem za pośrednictwem magistrali SPI (Serial Peripheral Interface) lub magistrali LPC (Low Pin Count). Odpowiada on za integralność procesu rozruchu platformy, współpracuje z mechanizmem Secure Boot (weryfikacja podpisów cyfrowych sterowników i jądra systemu podczas startu) oraz zabezpiecza klucze używane przez mechanizmy pełnego szyfrowania dysków, takie jak BitLocker.
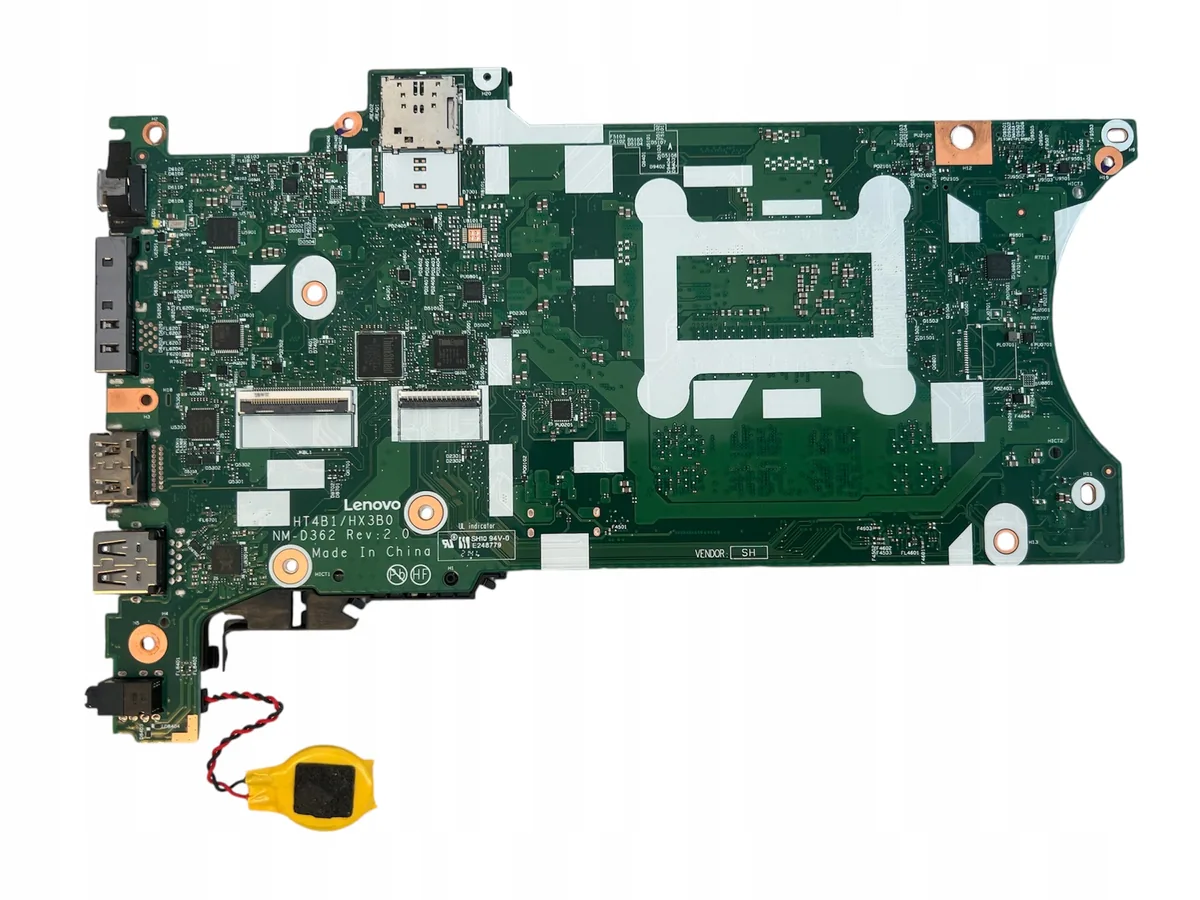
Układ dTPM jest ściśle zintegrowany z mostkiem południowym lub strukturą PCH (Platform Controller Hub — układ scalony kontrolujący komunikację między procesorem a urządzeniami peryferyjnymi oraz magistralami systemowymi) oraz kontrolerem wbudowanym EC (Embedded Controller — wyspecjalizowany mikrokontroler zarządzający zasilaniem, klawiaturą, ładowaniem baterii i sekwencją startową płyty głównej). Ze względu na bezpośrednie powiązanie z sekwencją startową UEFI/BIOS (Unified Extensible Firmware Interface — nowoczesny interfejs układowy pośredniczący między podzespołami a systemem operacyjnym), uszkodzenie elektryczne, termiczne lub logiczne tego układu rzutuje na stabilność całego komputera. Gdy komponent zabezpieczający ulega awarii, płyta główna traci możliwość zweryfikowania stanu sprzętowego, co prowadzi do specyficznych objawów uniemożliwiających normalną eksploatację sprzętu.
Charakterystyczne objawy awarii układu dTPM na płycie głównej
Uszkodzenie fizycznego modułu dTPM w urządzeniach ThinkPad rzadko objawia się w sposób jednoznaczny na pierwszy rzut oka, ponieważ symptomy mogą dotyczyć zarówno poziomu układowego płyty, jak i warstwy systemu operacyjnego. Do najczęstszych manifestacji awarii należą:
- Komunikaty błędów podczas procedury POST (Power-On Self-Test — automatyczny test sprawności podzespołów wykonywany tuż po włączeniu zasilania): Wyświetlanie ostrzeżeń tekstowych typu 0183: Bad CRC of Security Settings in EEPROM, 0192: System Security — Embedded Security hardware tamper detected lub TPM Device Error. Oznacza to brak możliwości odczytania sumy kontrolnej z pamięci nieulotnej układu lub wykrycie błędu integralności szyny danych.
- Wymuszone żądanie klucza odzyskiwania BitLocker przy każdym uruchomieniu: System operacyjny nie może pobrać klucza deszyfrującego z rejestrów PCR (Platform Configuration Registers — specjalne rejestry wewnątrz TPM przechowujące pomiary integralności środowiska rozruchowego), co zmusza użytkownika do ręcznego wprowadzania 48-cyfrowego klucza odzyskiwania po każdym restarcie lub wybudzeniu ze stanu uśpienia.
- Całkowite zniknięcie sekcji TPM z konfiguracji UEFI/BIOS: W menu bezpieczeństwa (Security > Security Chip) opcja wyboru modułu staje się nieaktywna, wyszarzona lub całkowicie niewidoczna, a w systemowym Menedżerze Urządzeń znika gałąź Urządzenia zabezpieczające (Security Devices) albo pojawia się przy niej błąd z kodem 10 (urządzenie nie może wystartować) lub kodem 43.
- Zablokowanie procedury startowej (Boot Loop lub No POST): Laptop włącza podświetlenie klawiatury oraz wentylator, po czym samoczynnie restartuje się w pętli lub zatrzymuje z czarnym ekranem, emitując czasami dedykowany kod dźwiękowy błędu bezpieczeństwa przez przetwornik piezoelektryczny. Dzieje się tak, gdy mikrokontroler EC nie otrzymuje sygnału potwierdzenia sprawności (Handshake) z magistrali bezpieczeństwa.
- Brak możliwości autoryzacji biometrycznej i logowania PIN: Usługa Windows Hello zgłasza błąd inicjalizacji kontenera kluczy kryptograficznych (Key Storage Provider), a próba konfiguracji zabezpieczeń kończy się błędem 0x80090016 lub 0x80280036.
- Przegrzewanie się laminatu w rejonie układu: W przypadku wewnętrznego zwarcia w strukturze krzemowej modułu dTPM, układ pobiera nadmierny prąd z linii zasilania pomocniczego (zazwyczaj szyna +3VALW — napięcie 3,3 V obecne stale po podłączeniu zasilacza), co wywołuje silne nagrzewanie punktowe i może uniemożliwić uruchomienie przetwornic głównych.
Przyczyny i warianty uszkodzeń modułów bezpieczeństwa ThinkShield
W praktyce serwisowej awarie modułu kryptograficznego oraz współpracujących z nim obwodów zabezpieczeń ThinkShield dzielimy na uszkodzenia natury elektronicznej, termomechanicznej oraz firmware'owej. Zrozumienie źródła usterki decyduje o doborze procedury naprawczej na poziomie komponentów BGA (Ball Grid Array — typ obudowy układu scalonego ze stykami w postaci kulek lutowniczych na spodzie) i SMD (Surface Mount Device — elementy montowane powierzchniowo na płytce drukowanej).
Do głównych przyczyn uszkodzeń należą:
- Przepięcia i degradacja linii zasilających: Układ dTPM jest zasilany niskim napięciem stabilizowanym z dedykowanych regulatorów LDO (Low-Dropout Regulator — liniowy stabilizator napięcia o niskim spadku własnym). Uszkodzenie filtrujących kondensatorów ceramicznych (MLCC) w tej linii, zwarcia międzywarstwowe lub skoki napięcia spowodowane niefiltrowanymi impulsami z uszkodzonego zasilacza mogą doprowadzić do przebicia struktury wewnętrznej układu scalonego.
- Przerwanie połączeń lutowanych pod układem BGA/QFN: W wyniku naprężeń mechanicznych obudowy laptopa podczas przenoszenia, wstrząsów czy cyklicznego rozszerzania i kurczenia termicznego (cykle nagrzewania i chłodzenia płyty głównej) dochodzi do mikropęknięć połączeń lutowniczych pomiędzy polami lutowniczymi płyty a układem dTPM. Skutkuje to niestabilną komunikacją na szynie SPI/LPC.
- Uszkodzenie logiczne lub korupcja zawartości kości SPI Flash: Moduł ThinkShield współpracuje z pamięcią flash przechowującą kod UEFI/BIOS oraz region ME/CSME (Converged Security and Management Engine — autonomiczny podsystem procesora zarządzający bezpieczeństwem i funkcjami zdalnymi). Błędy zapisu, nieudana automatyczna aktualizacja oprogramowania układowego w tle lub uszkodzenie komórek pamięci flash powodują niezgodność sum kontrolnych i zablokowanie układu.
- Korozja po zalaniu cieczą: Ciecz dostająca się w okolice kontrolera EC lub układu dTPM prowadzi do zjawiska elektrokorozji nóżek układu, rezystorów podciągających (Pull-up) oraz przelotek sygnałowych (vias), powodując fałszywe wykrywanie ingerencji w obudowę (Tamper Detection).
Diagnostyka laboratoryjna i etapy naprawy elektroniki płyty głównej
Rozwiązanie problemu uszkodzonego układu dTPM na płycie głównej laptopa ThinkPad wymaga specjalistycznego zaplecza pomiarowego i lutowniczego. Płyty główne tych urządzeń charakteryzują się wielowarstwowym laminatem o wysokiej gęstości upakowania elementów, co wyklucza przypadkowe próby naprawy bez stosownej aparatury.
Proces weryfikacji i naprawy realizowany w naszym serwisie obejmuje następujące kroki techniczne:
- Inspekcja organoleptyczna i pomiary termowizyjne: Płytę główną poddaje się analizie pod mikroskopem stereoskopowym w celu wykrycia uszkodzeń mechanicznych, korozji czy pęknięć laminatu. Następnie, przy użyciu kamery termowizyjnej wysokiej rozdzielczości, weryfikuje się rozkład temperatur w stanie czuwania (Standby), co pozwala natychmiast zidentyfikować ewentualne zwarcie w strukturze układu dTPM lub jego linii zasilania.
- Pomiary oscyloskopowe i weryfikacja napięć: Za pomocą oscyloskopu cyfrowego sprawdzamy obecność i stabilność napięć zasilających oraz przebiegi sygnałów zegarowych i danych na liniach magistrali komunikacyjnej (SPI_CLK, SPI_MISO, SPI_MOSI, SPI_CS). Weryfikujemy również stan sygnału resetującego układ.
- Wymiana układu na poziomie BGA/SMD: W przypadku potwierdzenia uszkodzenia krzemowego, uszkodzony moduł dTPM jest wylutowywany przy użyciu precyzyjnej stacji lutowniczej na podczerwień lub gorące powietrze, z zachowaniem ścisłych profili temperaturowych zapobiegających delaminacji płyty. W jego miejsce montujemy wyłącznie nowy, fabryczny układ o identycznej rewizji sprzętowej.
- Programowanie i rekonstrukcja wsadów pamięci: W sytuacji, gdy problem dotyczy uszkodzenia danych logicznych, programatorem sprzętowym zgrywamy zawartość pamięci SPI Flash, czyścimy i odbudowujemy region ME/CSME, wprowadzamy właściwe sumy kontrolne oraz inicjalizujemy stan fabryczny modułu bezpieczeństwa.
- Procedury testowe i kalibracja platformy: Po przeprowadzeniu prac elektronicznych wykonujemy pełną inicjalizację układu w środowisku diagnostycznym, weryfikujemy działanie szyfrowania sprzętowego, autoryzacji biometrycznej oraz poprawność przejścia pełnej procedury POST pod obciążeniem.
Wszystkie procedury realizujemy w oparciu o ponad 20 lat doświadczenia w naprawie zaawansowanej elektroniki mobilnej, mając na koncie ponad 10 000 urządzeń przywróconych do pełnej sprawności. Na wykonane naprawy płyt głównych udzielamy gwarancji do 12 miesięcy, a montowane podzespoły to wyłącznie nowe komponenty, nigdy elementy z demontażu czy odzysku. Standardowy czas realizacji skomplikowanej naprawy elektronicznej z reguły nie przekracza 3 dni.
Ryzyko nieumiejętnych prób naprawy i błędy eksploatacyjne
Układy bezpieczeństwa w laptopach ThinkPad są wyposażone w zaawansowane mechanizmy chroniące przed nieautoryzowaną ingerencją fizyczną. Próby samodzielnego rozwiązania problemu bez specjalistycznej wiedzy mogą doprowadzić do trwałego zablokowania lub nieodwracalnego uszkodzenia sprzętu:
- Próby wygrzewania (Reflow) domowymi metodami: Nagrzewanie układu dTPM lub mostka PCH opalarkami bądź niewłaściwymi stacjami na gorące powietrze prowadzi do przegrzania struktury krzemowej, wygięcia wielowarstwowego laminatu płyty oraz powstania zwarć pod sąsiednimi układami scalonymi.
- Wgrywanie zmodyfikowanych wsadów BIOS z niepewnych źródeł: Użycie niesprawdzonych plików binarnych pobranych z forów dyskusyjnych może doprowadzić do trwałego uszkodzenia danych kryptograficznych powiązanych z procesorem, zablokowania funkcji zarządzania zasilaniem oraz bezpowrotnej utraty fabrycznych numerów seryjnych i kluczy licencyjnych zaszytych w bloku DMI (Desktop Management Interface).
- Ignorowanie kopii zapasowej kluczy BitLocker: Próby resetowania ustawień TPM w menu BIOS przy braku zapisanego klucza odzyskiwania mogą doprowadzić do trwałej utraty dostępu do zaszyfrowanych partycji dyskowych, ponieważ wyczyszczenie rejestrów układu niszczy klucz główny (Master Key) chroniący wolumen.
- Zwarcie linii sygnałowych podczas pomiarów: Próba diagnozowania magistrali sondami miernika uniwersalnego bez odpowiednich końcówek mikro-pomiarowych często kończy się przypadkowym zwarciem linii danych do linii zasilania 3,3 V lub 5 V, co natychmiastowo niszczy porty wejścia/wyjścia procesora głównego.
Organizacja obsługi serwisowej dla użytkowników sprzętu ThinkPad
Zdajemy sobie sprawę, że seria ThinkPad stanowi podstawowe narzędzie pracy profesjonalistów, dla których przestój sprzętu wiąże się z istotnymi utrudnieniami. Nasz model obsługi opiera się w całości na mobilnym zespole technicznym — nie prowadzimy stacjonarnego punktu przyjęć, co pozwala nam zoptymalizować czas reakcji i zapewnić maksymalny komfort.
Oferujemy sprawny dojazd do 1 godziny na terenie Warszawy i okolic w promieniu 40 km. W przypadku skomplikowanych awarii mikrolutowniczych płyty głównej, takich jak uszkodzenie układu dTPM, sprzęt jest odbierany bezpośrednio z rąk klienta przez naszego kierowcę w procedurze door-to-door. W tym trybie diagnoza laptopa jest całkowicie bezpłatna, a zasada braku opłat w przypadku braku możliwości usunięcia usterki chroni klienta przed ponoszeniem nieuzasadnionych kosztów. Aby zapewnić pełną ciągłość pracy na czas trwania procedur laboratoryjnych, zapewniamy bezpłatny laptop zastępczy na cały okres realizacji usługi, bez konieczności wpłacania kaucji i bez ograniczeń czasowych.
Najczęściej zadawane pytania (FAQ)
Czy po wymianie uszkodzonego układu dTPM odzyskam dostęp do danych zaszyfrowanych funkcją BitLocker?
Odpowiedź: Wymiana fizycznego układu dTPM na nowy wiąże się z wygenerowaniem nowej pary kluczy kryptograficznych. Aby po naprawie uruchomić system z zaszyfrowanym dyskiem, konieczne będzie jednorazowe podanie 48-cyfrowego klucza odzyskiwania BitLocker. Po jego wprowadzeniu system Windows powiąże szyfrowanie partycji z nowo zamontowanym modułem dTPM, co przywróci automatyczne deszyfrowanie przy kolejnych uruchomieniach.
Czy uszkodzony moduł dTPM można trwale wyłączyć w menu UEFI/BIOS i pracować bez niego?
Odpowiedź: Jeżeli uszkodzenie ma charakter wyłącznie logiczny, w niektórych modelach ThinkPad możliwe jest przełączenie w menu BIOS trybu pracy układu zabezpieczeń z dTPM (Discrete) na fTPM (Firmware TPM realizowany przez procesor) lub całkowite wyłączenie modułu bezpieczeństwa. Jednak w sytuacji fizycznego zwarcia elektrycznego na płycie głównej lub gdy awaria blokuje magistralę systemową podczas testu POST, wyłączenie programowe jest niemożliwe i konieczna jest bezpośrednia naprawa elektroniczna obwodu.
Jakie są przyczyny, że laptop ThinkPad wydaje sygnały dźwiękowe i nie wyświetla obrazu przy awarii zabezpieczeń?
Odpowiedź: Podczas uruchamiania komputera mikrokontroler EC wraz z kodem BIOS przeprowadza weryfikację integralności sprzętowej. Jeżeli moduł dTPM nie odpowiada na zapytania magistrali w określonym oknie czasowym (Time-out) lub zgłasza błąd integralności, procedura rozruchu zostaje celowo wstrzymana w celu ochrony przed ewentualnym atakiem sprzętowym. Skutkuje to zatrzymaniem procedury startowej, brakiem obrazu na matrycy i wyemitowaniem melodyjki błędu diagnostycznego ThinkPad.
Czy zamiast wymiany układu dTPM wystarczy zresetować pamięć CMOS płyty głównej?
Odpowiedź: Odłączenie baterii podtrzymującej pamięć CMOS (Complementary Metal-Oxide-Semiconductor — układ pamięci przechowujący podstawowe ustawienia daty, czasu i konfiguracji BIOS) resetuje jedynie zmienne konfiguracyjne. Dane kryptograficzne, rejestry stanu oraz klucze w układzie dTPM są przechowywane w nieulotnej pamięci wewnętrznej samego modułu. Jeśli w strukturze krzemowej doszło do uszkodzenia elektrycznego lub przepalenia ścieżek, reset CMOS nie przywróci sprawności urządzenia.